



Stel, je hebt tien jaar lang Bitcoin gespaard. Elke maand een beetje opzij, nooit aangeraakt. Dan installeer je een app op je computer die eruitziet als de officiële Ledger-app. Je voert je 24-woordenherstelzin in. Binnen een paar minuten is alles weg. Geen hypothetisch scenario. Dit is wat er vorige week met meer dan vijftig mensen is gebeurd.
Ik gebruik zelf een hardware wallet. Ik dacht dat ik het goed had geregeld. Maar dit nieuws heeft me even laten nadenken. Een nep-app die twee weken in de officiële Apple App Store staat. Goedgekeurd door Apple’s eigen reviewproces. En ondertussen slachtoffers maakt. Als dat kan, klopt er iets grondig niet. Iedereen die Bitcoin of andere crypto opslaat in een wallet, moet dit weten.
Wat er precies is gebeurd
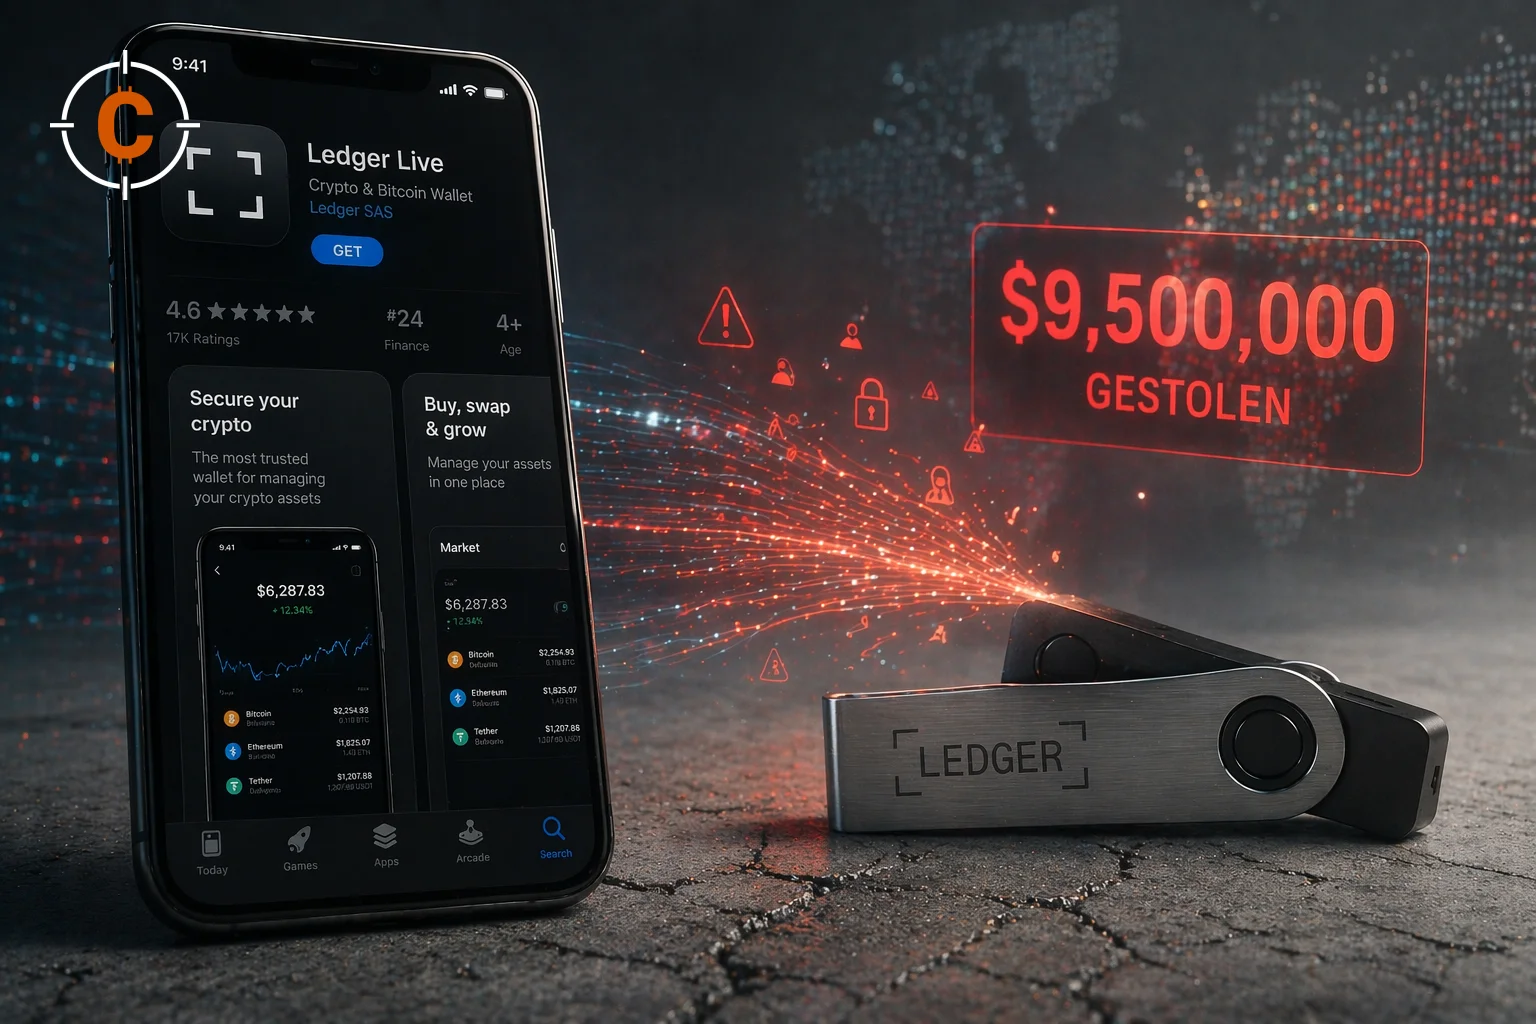
Tussen 7 en 13 april 2026 stond er een nepversie van Ledger Live in de Apple App Store. Niet in een obscure hoek van het internet. In de officiële, geverifieerde winkel van Apple. De app zag eruit als het echte product. Tijdens het instellen vroeg de app gebruikers om hun 24-woordenherstelzin in te voeren. Die zin is de sleutel tot alles. Wie hem invoert in een verbonden app, geeft aanvallers direct toegang tot elke wallet die eraan is gekoppeld.
Meer dan 50 mensen deden dat. Samen verloren ze 9,5 miljoen dollar, zo documenteerde blockchain-onderzoeker ZachXBT op Telegram. Drie slachtoffers verloren ieder meer dan een miljoen. De grootste diefstal was 3,23 miljoen dollar in USDT op 9 april. Daarna volgde 2,08 miljoen dollar in USDC op 11 april. En op 8 april verdween 1,95 miljoen dollar in Bitcoin, ETH en stETH. Eén van de slachtoffers was de Amerikaanse muzikant Garrett Dutton, bekend als G. Love. Hij verloor 5,9 Bitcoin. Tien jaar spaargeld, in minuten verdwenen.
Hoe de criminelen het geld verborgen
De gestolen fondsen kwamen niet zomaar op één plek terecht. ZachXBT traceerde ze via meer dan 150 stortingsadressen bij crypto-exchange KuCoin. Van daar gingen ze naar een mixingservice genaamd AudiA6. Die dienst staat bekend om hoge kosten en het vermogen om de herkomst van geld te verbergen. Het geld terugzien is praktisch onmogelijk.
KuCoin zelf staat ook niet schoon. Oostenrijkse toezichthouders verboden de exchange in februari 2026 om nieuwe EU-gebruikers aan te nemen. Dat was drie maanden nadat de exchange een MiCA-licentie had ontvangen. In 2025 betaalde KuCoin meer dan 300 miljoen dollar aan Amerikaanse autoriteiten om witwaszaken te schikken.
Wat Ledger zegt en hoe je jezelf beschermt
Ledger CTO Charles Guillemet was duidelijk in een verklaring aan The Block: “Ledger vraagt nooit om je 24 woorden. Doet een app dat toch, dan klopt er iets niet.” De echte app staat niet in de App Store. Ledger verspreidt de software alleen via ledger.com.
Drie regels om te onthouden. Download wallet-software alleen van de officiële website van de fabrikant, nooit via een appstore. Voer je herstelzin nooit in op een computer of telefoon. Vraagt een app om je 24 woorden? Stop dan meteen en controleer via de officiële website van de fabrikant.
Wat dit zegt over Apple
Apple claimt dat alle apps in de App Store worden beoordeeld op veiligheid en privacy. De nep-Ledger-app was twee weken actief voordat Apple ingreep. Apple heeft niet gereageerd op vragen over hoe de app door het reviewproces is gekomen. ZachXBT suggereert dat de schade de basis kan vormen voor een collectieve rechtszaak tegen Apple. Het is niet de eerste keer. In 2021 en 2022 doken vergelijkbare nep-wallet-apps op in de App Store. Elke keer met slachtoffers. Elke keer werd de app verwijderd. En elke keer begon het opnieuw.
Bewaar je crypto in een hardware wallet? Vertrouw dan geen enkele app die om je herstelzin vraagt, ongeacht waar je die hebt gevonden. De cryptosector is open en toegankelijk, maar dat geldt helaas ook voor criminelen die dat misbruiken.


